Em ambientes digitais críticos, saber que um serviço está “online” não é suficiente. Quando uma transação apresenta lentidão, falhas intermitentes ou aumento de tempo de resposta, equipes de infraestrutura precisam entender exatamente o que aconteceu na rede: qual aplicação foi afetada, quais usuários e servidores participaram da comunicação, onde ocorreu a demora e se o problema está relacionado à rede, ao servidor, ao cliente ou à própria aplicação.
É nesse cenário que o Riverbed AppResponse se destaca. A solução fornece observabilidade baseada em pacotes, com captura e análise de tráfego em alta fidelidade, permitindo transformar o tráfego de rede em métricas de desempenho, contexto de aplicações e evidências para troubleshooting e análise forense.
O que é o Riverbed AppResponse?
O Riverbed AppResponse é uma plataforma de análise de desempenho de rede e aplicações baseada em dados de pacotes. Em vez de depender exclusivamente de métricas agregadas, agentes ou amostras de tráfego, a solução trabalha com a informação observada diretamente na comunicação entre clientes, servidores e aplicações.
Essa abordagem permite analisar o comportamento das conexões em tempo real e também investigar eventos ocorridos anteriormente, ajudando as equipes a sair de uma análise baseada em hipóteses para uma investigação baseada em evidências.
O AppResponse pode ser utilizado em ambientes físicos, virtualizados, data centers, cloud e arquiteturas híbridas, acompanhando aplicações e serviços distribuídos por diferentes segmentos da infraestrutura.
Principais capacidades do AppResponse
Captura de pacotes em alta fidelidade
O AppResponse captura e armazena informações de tráfego para permitir análise em tempo real e investigação histórica. Isso é especialmente importante em incidentes intermitentes, nos quais o problema pode desaparecer antes que uma equipe consiga reproduzi-lo.
Com os dados de pacotes disponíveis, é possível voltar à evidência original da comunicação e investigar o que ocorreu em determinado período, reduzindo a dependência de reproduções manuais.
Análise de tempo de resposta
Um dos recursos mais importantes é a capacidade de decompor o tempo de resposta de uma comunicação, permitindo identificar se a demora está associada ao cliente, à rede ou ao servidor.
Essa visão ajuda a responder perguntas como:
- A aplicação está lenta ou a rede está introduzindo latência?
- O servidor demorou para responder?
- Houve retransmissões TCP?
- O problema está concentrado em determinado usuário, localidade ou servidor?
- O tempo de resposta aumentou somente em um determinado horário?
Application Stream Analysis (ASA)
O módulo ASA permite transformar o tráfego observado em métricas de aplicações e conexões TCP/UDP. Entre os indicadores analisados estão throughput, retransmissões, round-trip time, atrasos, resposta do servidor e comportamento das conexões.
Isso permite acompanhar aplicações críticas sem depender exclusivamente de instrumentação dentro da aplicação.
Web Transaction Analysis (WTA)
Para aplicações web, o AppResponse pode aprofundar a análise até o nível de transações e objetos de páginas, permitindo investigar tempos de carregamento, erros HTTP, objetos lentos e outros componentes que influenciam a experiência do usuário.
Na prática, isso ajuda a responder uma pergunta importante: o problema está na página, em algum objeto específico, no servidor ou na rede?
Visibilidade de tráfego HTTPS e TLS
O crescimento do tráfego criptografado trouxe um desafio para as equipes de NetOps: quanto mais aplicações utilizam HTTPS e TLS, menor é a quantidade de informação disponível apenas olhando para métricas tradicionais de rede.
O AppResponse adiciona inteligência sobre o tráfego criptografado, permitindo analisar informações relacionadas a handshakes TLS, certificados, versões de TLS, cipher suites e comportamento das sessões, dentro das capacidades e condições de visibilidade suportadas pelo ambiente.
Essa capacidade é particularmente relevante para organizações que precisam acompanhar aplicações internas e externas, APIs, integrações entre sistemas, serviços publicados e comunicações entre diferentes ambientes.
HTTP x HTTPS: descobrindo o que realmente está trafegando
Em ambientes corporativos de grande porte, nem todo tráfego web necessariamente segue o padrão esperado. O AppResponse pode ajudar as equipes a identificar e classificar o comportamento do tráfego web, inclusive permitindo diferenciar comunicações HTTP de sessões protegidas por TLS/HTTPS e investigar serviços que não estejam utilizando criptografia conforme a política definida pela organização.
Isso transforma a análise de tráfego em uma ferramenta adicional de governança e conformidade operacional. Em vez de depender somente de inventários ou declarações de arquitetura, a equipe pode observar o que efetivamente está acontecendo na rede.
Inventário e análise de certificados observados na rede
Outro caso de uso relevante é a análise dos certificados observados durante as comunicações TLS.
Em ambientes grandes, especialmente bancos, empresas de telecomunicações, indústrias e organizações com milhares de aplicações e APIs, manter um inventário perfeito de certificados é um desafio. Muitas empresas possuem soluções específicas de gestão de certificados, mas ainda dependem de processos manuais para cadastrar aplicações, associar certificados, atualizar inventários e garantir que todos os ativos estejam registrados.
O tráfego de rede pode revelar certificados utilizados por serviços que não foram corretamente registrados no inventário.
Com o AppResponse, a equipe pode obter contexto sobre certificados observados no tráfego TLS e utilizar essas informações para identificar situações como:
- certificados próximos do vencimento;
- certificados utilizados por serviços que não estavam no inventário esperado;
- diferenças entre o que está documentado e o que efetivamente trafega na rede;
- handshakes com falhas ou comportamento anormal;
- uso de versões ou configurações criptográficas que precisam ser avaliadas;
- dependências entre aplicações, servidores e certificados.
Importante: o AppResponse não deve ser entendido como substituto de uma plataforma dedicada de Certificate Lifecycle Management. Seu diferencial está em complementar essa solução com uma visão baseada no tráfego real, ajudando a descobrir e validar o que efetivamente está sendo utilizado.
Um complemento importante para a gestão de certificados
Imagine uma organização que possui uma solução de gestão de certificados, mas um novo serviço foi colocado em produção sem que seu certificado fosse corretamente registrado no inventário.
Do ponto de vista administrativo, o certificado pode simplesmente não existir no inventário. Do ponto de vista da rede, entretanto, ele está sendo utilizado e aparece nas comunicações TLS.
Essa diferença entre “o que deveria existir” e “o que realmente está sendo utilizado” é extremamente valiosa.
O AppResponse pode atuar como uma camada adicional de descoberta e validação, fornecendo evidências observadas diretamente no tráfego para que a equipe responsável possa atualizar seu processo de gestão de certificados e se antecipar a possíveis indisponibilidades.
Case: observabilidade de serviços críticos em um grande banco brasileiro
Um exemplo prático acompanhado pela DeepMonitor envolve um grande banco no Brasil que utiliza o Riverbed AppResponse para ampliar a visibilidade sobre sua infraestrutura de rede e sobre serviços considerados críticos para o negócio.
Nesse ambiente, a solução é utilizada para coletar e analisar estatísticas de rede associadas a serviços de alta criticidade, incluindo operações relacionadas ao PIX e ao Open Finance.
Para uma instituição financeira, a importância desse tipo de monitoramento vai muito além de saber se um equipamento está respondendo. É necessário entender o comportamento das comunicações entre diferentes componentes, identificar degradações, acompanhar volumes e tempos de resposta e ter evidências para investigar rapidamente qualquer anomalia.
Com o AppResponse, as equipes conseguem analisar o tráfego associado aos serviços monitorados e correlacionar informações de rede e aplicação, permitindo investigar situações como:
- aumento de latência;
- retransmissões TCP;
- alterações de throughput;
- degradação do tempo de resposta;
- problemas de comunicação entre clientes e servidores;
- falhas ou lentidão em sessões TLS;
- comportamentos anormais em determinados segmentos ou períodos.
Em serviços financeiros de missão crítica, essa capacidade reduz o tempo necessário para determinar se uma ocorrência está relacionada à rede, à infraestrutura ou à própria aplicação.
Mais do que monitoramento: investigação e forense de rede
Uma das grandes diferenças do AppResponse é que ele não se limita a apresentar dashboards.
Quando um incidente acontece, a equipe pode partir de uma métrica ou alerta e aprofundar a investigação até o contexto de comunicação que originou aquele indicador.
Essa abordagem permite utilizar a mesma plataforma para diferentes momentos da operação:
- Operação: acompanhar desempenho e disponibilidade;
- Troubleshooting: identificar rapidamente onde está a degradação;
- Forense: investigar eventos ocorridos anteriormente;
- Capacity Planning: entender crescimento e comportamento do tráfego;
- Governança: validar padrões de comunicação e utilização de criptografia;
- Segurança: fornecer evidências de rede para complementar processos de investigação.
Integração com diferentes áreas de TI
Os dados do AppResponse podem ser utilizados por diferentes equipes. NetOps pode investigar desempenho da rede; equipes de infraestrutura podem avaliar servidores e conexões; equipes de aplicações podem analisar tempos de resposta; segurança pode utilizar evidências de tráfego em investigações; e Service Desk pode obter informações mais precisas para acelerar o diagnóstico de incidentes.
Essa visão compartilhada é especialmente importante em ambientes modernos, nos quais uma transação pode atravessar data centers, cloud, APIs, firewalls, balanceadores, proxies e múltiplos serviços antes de chegar ao destino.
Principais benefícios do Riverbed AppResponse
- Visibilidade em nível de pacote: análise baseada na comunicação real da rede.
- Redução do MTTR: identificação mais rápida da origem de problemas.
- Análise histórica: investigação de incidentes mesmo depois que eles desapareceram.
- Root Cause Analysis: separação entre atrasos de cliente, rede e servidor.
- Observabilidade de aplicações: acompanhamento do comportamento das aplicações sobre a rede.
- Visibilidade web: análise de transações e objetos de aplicações web.
- Inteligência sobre tráfego criptografado: análise de contexto TLS e certificados observados.
- Descoberta: identificação de comportamentos e serviços que podem não estar refletidos nos inventários tradicionais.
- Forense: preservação de evidências para investigação técnica.
- Escalabilidade: aplicação em ambientes físicos, virtuais e cloud.
AppResponse dentro de uma estratégia de observabilidade de rede
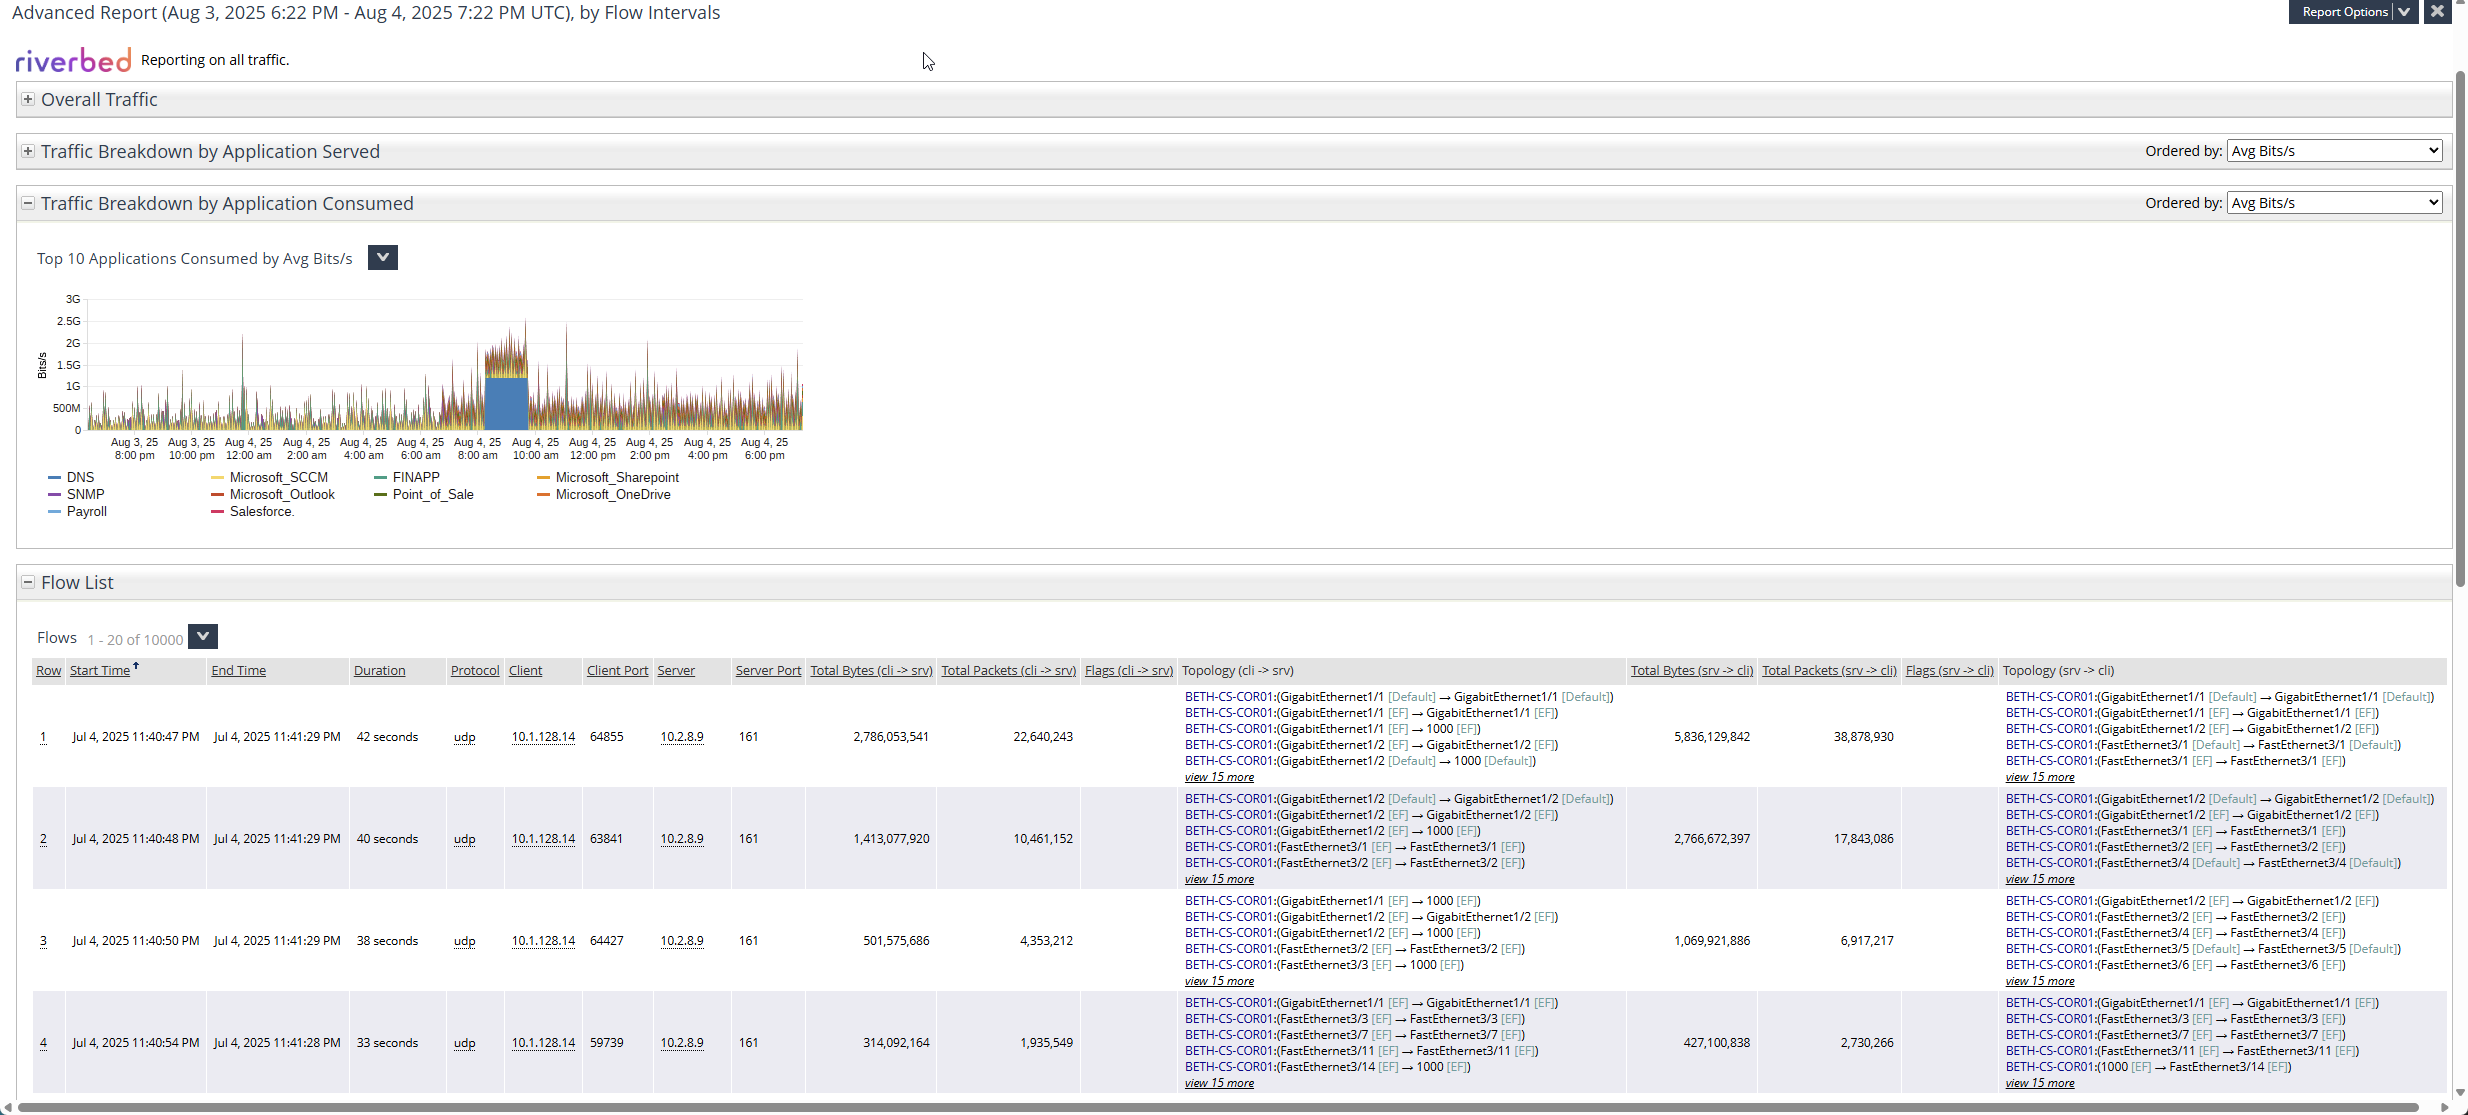
O AppResponse é especialmente poderoso quando utilizado em conjunto com outras fontes de observabilidade. Enquanto soluções de flow fornecem uma visão ampla sobre quem está conversando com quem, quanto tráfego existe e como a utilização está evoluindo, o AppResponse permite aprofundar a investigação até o nível dos pacotes e das transações.
Na estratégia da Riverbed, essa abordagem faz parte de uma visão mais ampla de Intelligent Network Observability, combinando diferentes perspectivas para detectar, investigar e resolver problemas de infraestrutura e aplicações.
Para organizações que precisam de uma visão mais ampla da experiência digital, essa estratégia também pode ser complementada por soluções como o Riverbed Aternity EUEM. Já para cenários de movimentação de grandes volumes de dados entre ambientes, o Riverbed Data Express atua em uma camada diferente da arquitetura.
Conclusão
Em ambientes onde aplicações e transações são cada vez mais distribuídas, a pergunta “a rede está funcionando?” deixou de ser suficiente.
As equipes precisam saber como a rede está se comportando, quais aplicações estão sendo afetadas, onde o tempo está sendo consumido, quais serviços estão utilizando criptografia e o que realmente está acontecendo no tráfego.
O Riverbed AppResponse fornece essa profundidade por meio da análise de pacotes, métricas de aplicações, análise web, investigação histórica e inteligência sobre tráfego criptografado.
O resultado é uma capacidade muito maior de transformar dados de rede em evidências para operação, troubleshooting, segurança e governança.
Para ambientes críticos, como instituições financeiras que dependem de serviços como PIX e Open Finance, essa visibilidade pode representar a diferença entre investigar um incidente por tentativa e erro ou chegar rapidamente à evidência que explica o problema.
A DeepMonitor pode ajudar sua organização a avaliar onde o AppResponse se encaixa na arquitetura atual de observabilidade, monitoramento e troubleshooting.