Quando uma aplicação fica lenta, a equipe de infraestrutura precisa responder a perguntas diferentes: qual serviço está consumindo banda? Quais origens e destinos concentram o tráfego? Houve perda, retransmissão ou atraso? O problema está na rede, no servidor ou na própria aplicação? Nenhuma fonte de telemetria responde a tudo com o mesmo nível de detalhe.
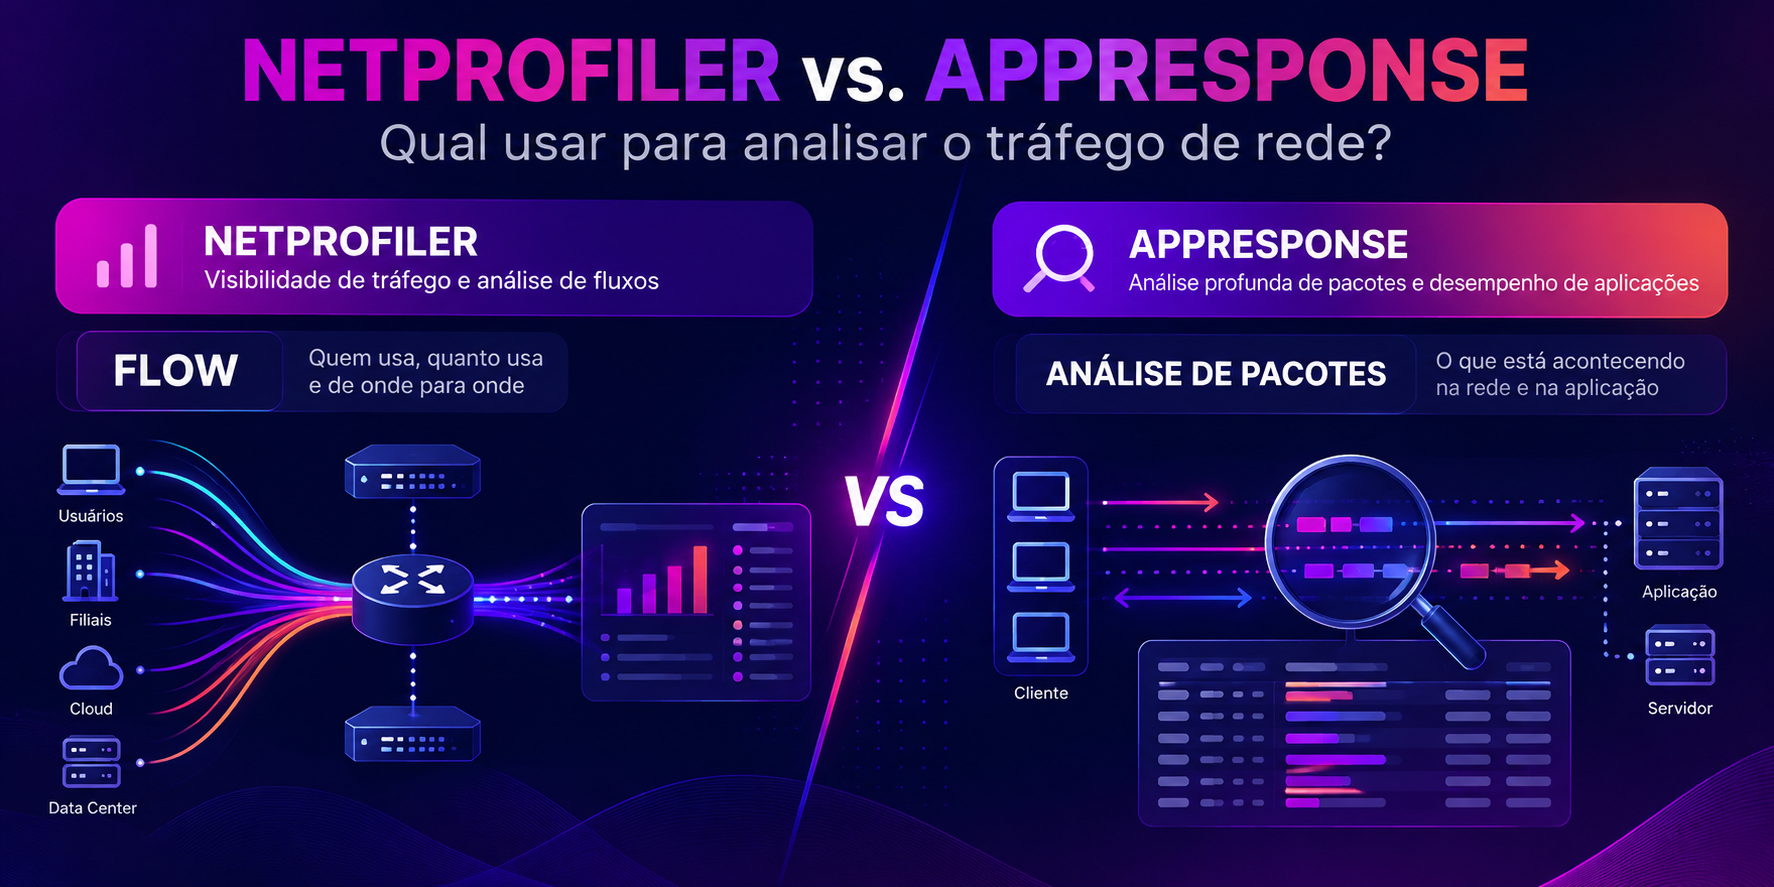
É nesse contexto que entram duas abordagens complementares: Flow Monitoring, que resume as conversas de rede, e Packet Capture, que permite examinar os pacotes que efetivamente atravessam a infraestrutura. Entender a diferença ajuda a dimensionar a visibilidade, controlar custos e acelerar o troubleshooting.
O que é Flow Monitoring?
Flow Monitoring utiliza registros de fluxo exportados por roteadores, switches, firewalls, balanceadores e outros equipamentos. Protocolos como NetFlow, IPFIX, sFlow e variantes de fabricantes descrevem comunicações observadas na rede, normalmente com informações como endereços de origem e destino, portas, protocolo, interface, quantidade de bytes e pacotes e intervalos de tempo.
Em vez de armazenar cada pacote, a solução consolida informações sobre as conversas. Isso permite observar padrões de utilização, principais consumidores de banda, distribuição do tráfego, comportamento entre localidades e mudanças no perfil de comunicação.
O Riverbed NetProfiler utiliza dados de fluxo para oferecer análise de tráfego, histórico, identificação de anomalias e planejamento de capacidade. Quando necessário, o Riverbed NetIM pode complementar essa visão com contexto de saúde, topologia e infraestrutura.
O que é Packet Capture?
Packet Capture é a captura do tráfego em pontos estratégicos da rede, geralmente por meio de portas SPAN, TAPs ou fontes de captura compatíveis. A solução registra os pacotes observados para permitir análise detalhada do comportamento das comunicações.
Com essa evidência, é possível investigar tempos de resposta, retransmissões TCP, resets, janelas zero, erros de protocolo e etapas de uma transação, conforme a visibilidade disponível e os protocolos utilizados. Dependendo da arquitetura, a captura também permite consultar tráfego histórico para investigar incidentes que já ocorreram.
O Riverbed AppResponse combina captura de pacotes e análise de desempenho de rede e aplicações. Ele ajuda a aprofundar a investigação quando os indicadores agregados apontam uma anomalia, mas ainda não explicam sua causa.
Flow vs. Packet Capture: principais diferenças
| Critério | Flow Monitoring | Packet Capture |
|---|---|---|
| O que representa | Resumo das comunicações observadas | Pacotes capturados no ponto de observação |
| Granularidade | Agregada por fluxo e intervalo | Detalhe por pacote e sequência |
| Pergunta típica | Quem conversa com quem e quanto tráfego gera? | O que ocorreu durante a comunicação e onde houve atraso? |
| Uso principal | Visão ampla, tendências, capacidade e anomalias | Diagnóstico aprofundado e análise forense técnica |
| Implantação | Exportação de registros pelos equipamentos ou fontes compatíveis | Pontos de captura, TAP/SPAN ou fontes específicas |
| Volume de dados | Em geral, menor que a captura integral de pacotes | Potencialmente elevado, conforme links, filtros e retenção |
| Conteúdo da comunicação | Não contém, por si só, o conteúdo integral dos pacotes | Pode conter payload, sujeito a criptografia, filtros e políticas de privacidade |
Uma observação importante: a quantidade e a qualidade dos dados de Flow dependem da tecnologia, configuração e política de amostragem da origem. Da mesma forma, Packet Capture só representa o tráfego que efetivamente chega ao ponto de captura. Nenhuma das abordagens deve ser tratada como visibilidade universal sem validar cobertura e arquitetura.
Quando usar Flow Monitoring?
Flow é especialmente indicado quando a necessidade é compreender o comportamento geral do tráfego em muitos segmentos, localidades ou ambientes híbridos.
- Identificar maiores consumidores: descobrir quais aplicações, hosts ou localidades concentram utilização.
- Planejar capacidade: analisar tendências e apoiar decisões de expansão de links.
- Investigar mudanças de comportamento: perceber crescimento inesperado, novas conversas ou alterações no padrão de tráfego.
- Comparar localidades e caminhos: entender distribuição e concentração de tráfego entre unidades, data centers e nuvem.
- Manter contexto histórico: consultar tendências e registros agregados sem armazenar continuamente todo o tráfego em pacotes.
Se a pergunta é “quem está consumindo o link de 1 Gbps?” ou “qual aplicação aumentou o tráfego desde a semana passada?”, Flow costuma ser um excelente ponto de partida.
Quando usar Packet Capture?
Packet Capture é indicado quando a investigação exige evidência técnica mais profunda do que os registros agregados conseguem oferecer.
- Investigar lentidão: separar atraso de rede, processamento do servidor e comportamento da aplicação, quando os protocolos permitem essa análise.
- Analisar retransmissões e perda: verificar eventos TCP e padrões que afetam a entrega dos dados.
- Diagnosticar falhas intermitentes: consultar evidências capturadas no momento do incidente, se havia captura ativa e retenção suficiente.
- Examinar transações: aprofundar a análise de aplicações web, bancos de dados e colaboração, conforme os módulos e protocolos suportados.
- Validar hipóteses: confirmar se o sintoma observado em métricas e fluxos corresponde a um comportamento específico dos pacotes.
Se a pergunta é “por que a transação demorou?” ou “em qual etapa ocorreu o atraso?”, a captura de pacotes pode fornecer o nível de detalhe necessário.
Por que combinar Flow e Packet Capture?
As duas tecnologias não competem necessariamente. Uma estratégia eficiente usa Flow para manter uma visão ampla e contínua do ambiente e Packet Capture para aprofundar a investigação em pontos e períodos relevantes.
- Detectar: use Flow para identificar aumento de tráfego, mudança de padrão ou comportamento anômalo.
- Delimitar: determine aplicação, origem, destino, localidade e intervalo de tempo envolvidos.
- Investigar: utilize Packet Capture para examinar os detalhes técnicos da comunicação no ponto adequado.
- Correlacionar: associe os achados com métricas de infraestrutura, aplicação e experiência do usuário.
- Agir: documente a causa provável, valide a correção e acompanhe se o comportamento voltou ao normal.
No portfólio Riverbed, o NetProfiler fornece análise baseada em Flow, enquanto o AppResponse aprofunda a análise com captura de pacotes. O Flow Gateway pode coletar, agregar e encaminhar dados de fluxo de diferentes fontes para o NetProfiler. O AppResponse também pode fornecer informações de fluxo derivadas da análise de pacotes, ampliando a correlação entre as perspectivas.
Essa composição faz parte de uma estratégia de visibilidade mais ampla, que pode incluir Riverbed Portal, NetIM e outras fontes. Veja também nossa abordagem sobre Network 360 e correlação entre ferramentas Riverbed.
Como dimensionar a solução?
O dimensionamento deve partir das perguntas que a operação precisa responder e da cobertura necessária. Antes de definir coletores, sensores ou capacidade de armazenamento, levante:
- Topologia: quantos sites, data centers, segmentos, links e ambientes de nuvem precisam de visibilidade?
- Fontes de Flow: quais equipamentos exportam NetFlow, IPFIX, sFlow ou formatos compatíveis? Há limitações de versão, templates ou amostragem?
- Volume: qual é a taxa média e de pico de fluxos por segundo ou por minuto? Há sazonalidade e crescimento previsto?
- Pontos de captura: quais links e segmentos são críticos? Há portas SPAN/TAP disponíveis e capacidade suficiente para espelhar o tráfego sem perdas?
- Retenção: por quanto tempo é necessário consultar dados agregados e capturas? Quais incidentes exigem investigação retrospectiva?
- Filtros e privacidade: quais aplicações, protocolos e informações devem ser capturados ou excluídos? Existem requisitos de LGPD, segurança e controle de acesso?
- Objetivos operacionais: a prioridade é capacidade, troubleshooting, análise de aplicações, segurança ou uma combinação?
Não dimensione Packet Capture apenas pela velocidade nominal do link. Considere o tráfego efetivamente espelhado, picos, filtros, compressão, taxa de gravação, retenção e quantidade de interfaces. Para Flow, considere a taxa real de exportação, a amostragem aplicada na origem, a quantidade de exporters e o volume de registros que será processado.
Cuidados com segurança, privacidade e retenção
Dados de fluxo e pacotes podem revelar padrões de comunicação e informações sensíveis. A captura integral pode incluir dados pessoais ou conteúdo de aplicações, mesmo quando parte do tráfego está criptografada. Defina finalidade, base legal, acesso por perfil, filtros, retenção, descarte e trilhas de auditoria de acordo com as políticas da organização e a legislação aplicável, incluindo a LGPD.
Também é importante validar a integridade da coleta. Uma porta SPAN congestionada, um TAP inadequado ou uma fonte configurada incorretamente pode produzir lacunas. Da mesma forma, exportadores Flow com sampling ou templates inconsistentes podem alterar a interpretação dos dados.
Conclusão: visibilidade ampla e profundidade técnica
Flow Monitoring responde com eficiência perguntas sobre comportamento, distribuição e volume do tráfego em escala. Packet Capture permite investigar o detalhe das comunicações e aprofundar a análise de incidentes. Para ambientes que exigem tanto visão panorâmica quanto diagnóstico de causa raiz, combinar as duas abordagens costuma oferecer o melhor equilíbrio.
A escolha não deve começar pelo produto, mas pelas perguntas que a equipe precisa responder, pela cobertura possível e pelos requisitos de retenção e privacidade. Com esses critérios definidos, fica mais simples avaliar a arquitetura adequada com NetProfiler, AppResponse e os demais componentes do ecossistema Riverbed.
Precisa dimensionar a visibilidade da sua rede?
A DeepMonitor pode ajudar a mapear fontes de Flow, pontos de captura, volumetria, retenção e casos de uso para estruturar uma arquitetura de monitoramento alinhada à sua operação.
Perguntas frequentes sobre Flow e Packet Capture
Flow Monitoring substitui Packet Capture?
Não. Flow oferece registros resumidos das comunicações e é adequado para análise ampla de tráfego. Packet Capture registra pacotes no ponto de observação e permite investigações mais detalhadas. As abordagens são complementares.
NetFlow e IPFIX mostram o conteúdo dos pacotes?
Não. Em geral, descrevem metadados das comunicações, como endereços, portas, protocolo, bytes, pacotes e duração. O conjunto exato de campos depende da origem e da versão do protocolo.
Packet Capture exige captura de todo o tráfego?
Não necessariamente. É possível definir pontos, filtros, interfaces e políticas de retenção de acordo com os objetivos. A cobertura deve ser documentada para evitar conclusões sobre tráfego que não foi observado.
Qual solução Riverbed usar para análise de Flow?
O NetProfiler é a plataforma Riverbed voltada à análise de dados de fluxo. O Flow Gateway pode coletar e encaminhar registros de diferentes fontes, conforme a arquitetura adotada.
Qual solução Riverbed usar para Packet Capture?
O AppResponse oferece captura e análise de pacotes para investigação de desempenho de rede e aplicações. O Riverbed Packet Analyzer também pode aprofundar a análise de arquivos de captura e traces compatíveis.
É possível combinar Flow e Packet Capture?
Sim. Flow pode indicar onde e quando investigar; a captura de pacotes aprofunda a análise no segmento e período relevantes. A integração e a correlação dependem das fontes, versões e arquitetura implantadas.