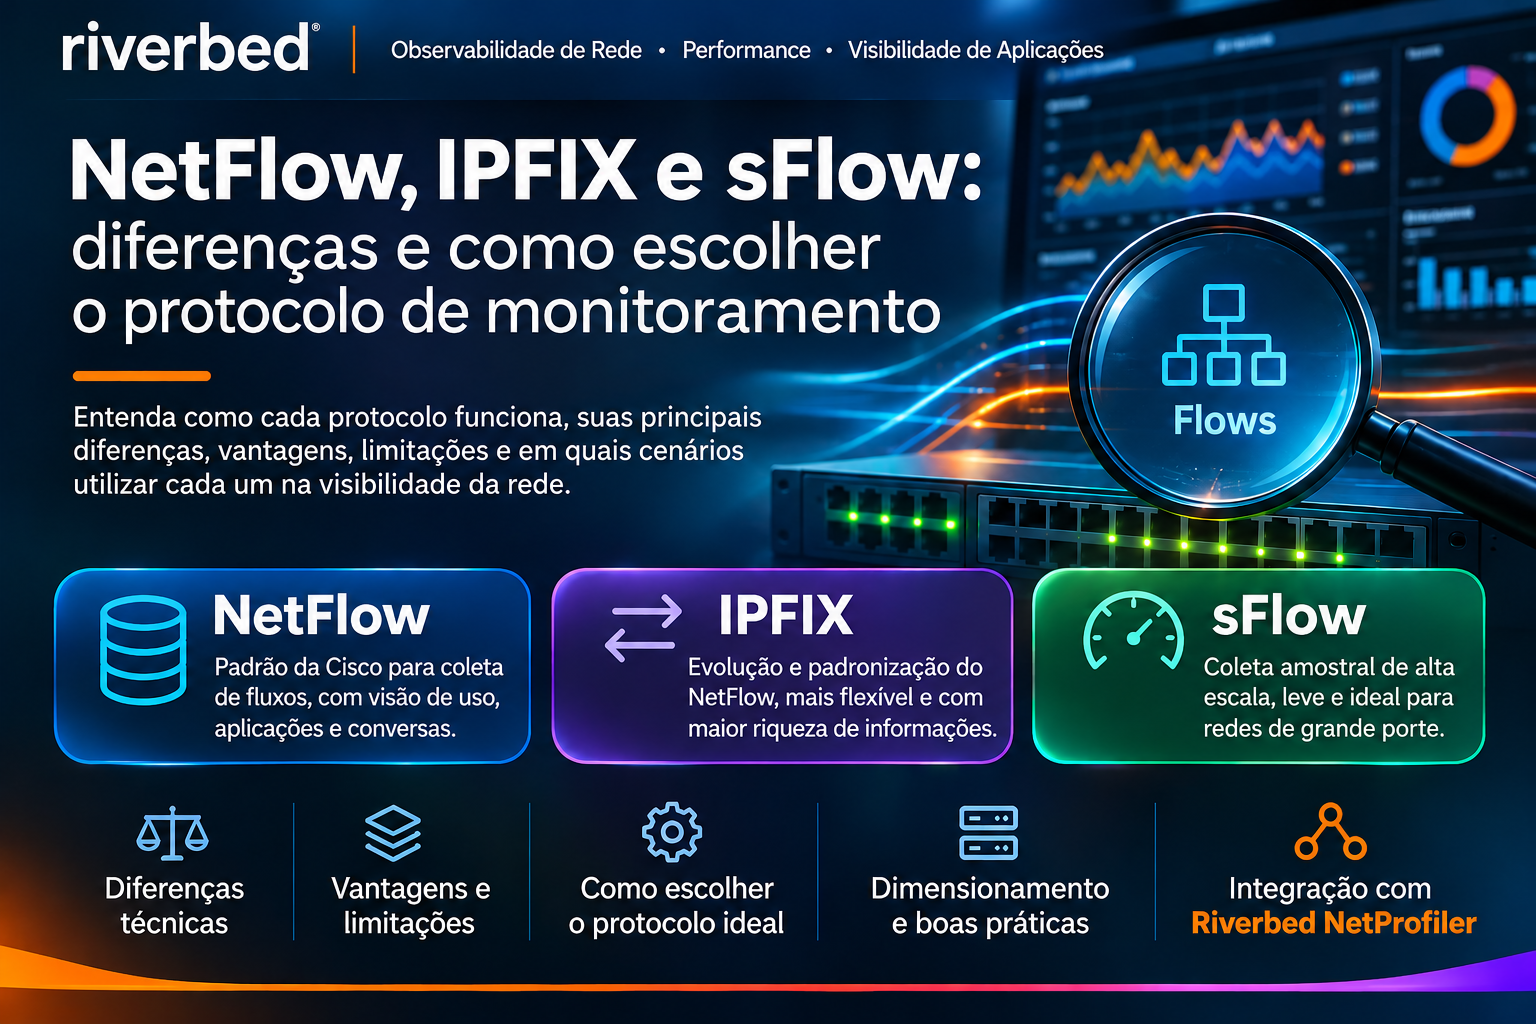
NetFlow, IPFIX e sFlow são tecnologias usadas para obter visibilidade do tráfego que atravessa roteadores, switches, firewalls e outros dispositivos de rede. Embora frequentemente apareçam como alternativas equivalentes, elas possuem diferenças importantes na forma de observar os pacotes, representar as informações e exportar os dados para uma plataforma de análise.
Escolher corretamente o protocolo — e configurar sua coleta de forma adequada — influencia a precisão das análises, o volume de dados, o consumo de recursos dos equipamentos e a capacidade de investigar problemas de desempenho. Neste guia, explicamos como cada tecnologia funciona, onde se diferencia e quais critérios considerar em um projeto de monitoramento.
O que é NetFlow?
NetFlow é uma tecnologia de exportação de informações sobre fluxos de tráfego, originalmente desenvolvida pela Cisco e posteriormente implementada, com variações, por diferentes fabricantes. Um fluxo representa um conjunto de pacotes que compartilham atributos definidos, como endereços IP, portas, protocolo e interfaces.
O dispositivo que observa o tráfego mantém registros de fluxo e exporta esses registros para um coletor. Dependendo da versão e da implementação, os registros podem incluir origem e destino, protocolo, portas, interfaces, quantidade de bytes e pacotes, horários e informações adicionais.
NetFlow v5 e NetFlow v9
O NetFlow v5 utiliza um formato de registro mais fixo e tradicional, com campos conhecidos e menor flexibilidade para extensões. É encontrado em equipamentos e ambientes legados, mas não oferece a mesma capacidade de adaptação do modelo baseado em templates.
O NetFlow v9 introduziu uma arquitetura baseada em templates. O exporter informa ao collector quais campos compõem os registros exportados, permitindo transportar diferentes conjuntos de informações e extensões específicas do fabricante. Essa flexibilidade exige que o coletor receba e mantenha os templates necessários para interpretar corretamente os dados.
O que é IPFIX?
IPFIX (IP Flow Information Export) é um padrão aberto da IETF para exportação de informações de fluxo. Sua especificação principal está definida na RFC 7011. O protocolo utiliza uma estrutura baseada em templates e elementos de informação padronizados, permitindo que exporters e collectors de diferentes fabricantes troquem registros de fluxo de maneira interoperável.
Uma característica importante do IPFIX é o catálogo de Information Elements. Esses elementos identificam os campos transportados, como endereços, portas, contadores, timestamps e atributos adicionais. O padrão também permite elementos específicos de fabricantes, identificados por Enterprise Numbers, quando há necessidade de exportar informações proprietárias.
O IPFIX foi desenvolvido a partir da experiência com NetFlow v9 e mantém semelhanças estruturais, mas não deve ser tratado simplesmente como outro nome para NetFlow v9. A versão do protocolo, os identificadores, a semântica dos campos e os mecanismos de transporte precisam ser compatíveis entre exporter e collector.
Transporte e templates no IPFIX
A especificação IPFIX prevê mecanismos de transporte como SCTP, TCP e UDP, com requisitos e características diferentes. A escolha deve considerar suporte dos equipamentos e coletores, confiabilidade, controle de congestionamento e condições da rede entre exporter e collector. O uso de templates também exige atenção: se o collector não receber ou perder um template, poderá não conseguir interpretar corretamente os registros de dados correspondentes.
O que é sFlow?
sFlow é uma tecnologia de monitoramento baseada em amostragem, especificada atualmente na versão 5. Ela combina amostras de pacotes com informações de contadores de interfaces e outros dados do dispositivo. A documentação técnica e as especificações são mantidas em sFlow.org.
Em vez de manter necessariamente um registro completo para cada fluxo observado, o agente sFlow seleciona amostras de pacotes e envia datagramas ao collector. A amostragem estatística permite estimar características do tráfego com menor volume de dados, desde que a taxa de amostragem e a representatividade dos dados sejam consideradas na análise.
Packet sampling e counter sampling
- Packet sampling: seleciona amostras de pacotes e pode incluir cabeçalhos e informações sobre o caminho observado pelo dispositivo.
- Counter sampling: coleta periodicamente contadores de interfaces e do equipamento, como octetos, pacotes, erros e descartes.
Essas duas modalidades podem ser combinadas. Por isso, sFlow pode oferecer tanto uma visão estatística das comunicações quanto informações sobre utilização e condição das interfaces monitoradas.
NetFlow vs. IPFIX vs. sFlow: principais diferenças
| Critério | NetFlow | IPFIX | sFlow |
|---|---|---|---|
| Natureza | Tecnologia de exportação de fluxos, com versões e extensões de fabricantes | Padrão aberto da IETF para exportação de informações de fluxo | Tecnologia de monitoramento baseada em amostragem |
| Modelo de dados | Registros; v9 utiliza templates | Registros e Information Elements definidos por templates | Datagramas com amostras de pacotes e contadores |
| Observação do tráfego | Normalmente agrega pacotes em registros de fluxo | Exporta registros de fluxo conforme os elementos configurados | Seleciona amostras de pacotes e coleta contadores |
| Flexibilidade | Depende da versão e das extensões suportadas | Alta, com elementos padronizados e extensões enterprise | Estruturas extensíveis definidas pela especificação e por extensões |
| Amostragem | Possível, conforme plataforma e configuração | Possível, conforme exporter e configuração | Elemento central do modelo de packet sampling |
| Informações de interface | Dependem dos campos exportados | Dependem dos Information Elements exportados | Counter sampling fornece estatísticas de interfaces |
| Transporte | Depende da versão e implementação | SCTP, TCP ou UDP, conforme especificação e suporte | Datagramas UDP no modelo sFlow v5 |
| Uso típico | Análise de tráfego e identificação de conversas | Interoperabilidade e exportação flexível de dados de fluxo | Visibilidade estatística em switches, redes de alta velocidade e ambientes distribuídos |
Não existe um vencedor universal. A qualidade da telemetria depende da implementação do fabricante, dos campos exportados, da taxa de amostragem, da capacidade do equipamento e do modo como o collector interpreta os registros.
Qual protocolo escolher para monitoramento de rede?
Quando considerar NetFlow
- O ambiente já possui equipamentos que exportam NetFlow e a plataforma de monitoramento oferece suporte adequado à versão utilizada.
- A equipe precisa identificar aplicações, origens, destinos, portas e principais consumidores de banda.
- É importante manter histórico de utilização e analisar tendências de tráfego entre sites, data centers e nuvem.
Quando considerar IPFIX
- Há necessidade de interoperabilidade baseada em um padrão aberto entre diferentes fabricantes.
- Os equipamentos exportam elementos de informação que vão além dos campos tradicionais de fluxo.
- A arquitetura precisa acomodar extensões padronizadas e campos específicos de fabricantes, desde que suportados pelo collector.
Quando considerar sFlow
- Switches e outros dispositivos oferecem suporte nativo ao agente sFlow.
- A operação busca uma visão estatística do tráfego com packet sampling e contadores de interfaces.
- O volume de tráfego torna relevante avaliar uma abordagem de amostragem, considerando as limitações estatísticas para identificar eventos pequenos ou muito breves.
Como a amostragem afeta a precisão da análise?
Em ambientes com amostragem, o collector recebe uma parcela do tráfego observado. Isso reduz o volume exportado, mas significa que os resultados são estimativas e precisam ser interpretados de acordo com a taxa e o método de amostragem.
Por exemplo, uma taxa configurada para selecionar, em média, um pacote a cada mil pacotes não significa que exatamente cada milésimo pacote será selecionado. Em amostragem estatística, a seleção pode ser aleatória. O collector utiliza a informação da taxa para estimar volumes e distribuição do tráfego.
Taxas mais agressivas reduzem overhead e volume de dados, mas podem dificultar a identificação de comunicações curtas, eventos raros e aplicações de baixo volume. Antes de alterar a amostragem, valide os objetivos da análise, o comportamento do equipamento e os requisitos de precisão.
O que verificar antes de configurar o exporter e o collector?
- Compatibilidade: confirme a versão e os campos suportados pelo equipamento e pelo collector. Não basta o fabricante informar genericamente que suporta NetFlow ou IPFIX.
- Templates: para NetFlow v9 e IPFIX, verifique se os templates são exportados periodicamente e recebidos pelo collector.
- Taxa de exportação: estime fluxos por segundo, pacotes amostrados, quantidade de exporters e picos de utilização.
- Sampling: registre a taxa configurada em cada origem e confirme se a informação chega corretamente ao collector.
- Transporte e rede: valide endereço e porta de destino, protocolo de transporte, ACLs, firewall, roteamento e latência entre exporter e collector.
- Relógio e timestamps: mantenha os dispositivos sincronizados por NTP para facilitar correlação temporal entre fontes.
- Capacidade e retenção: dimensione processamento, armazenamento e período histórico conforme a volumetria real e os casos de uso.
- Qualidade dos dados: monitore perda de datagramas, lacunas de sequência, templates ausentes, exporters inativos e mudanças de configuração.
Como o Riverbed NetProfiler utiliza dados de Flow?
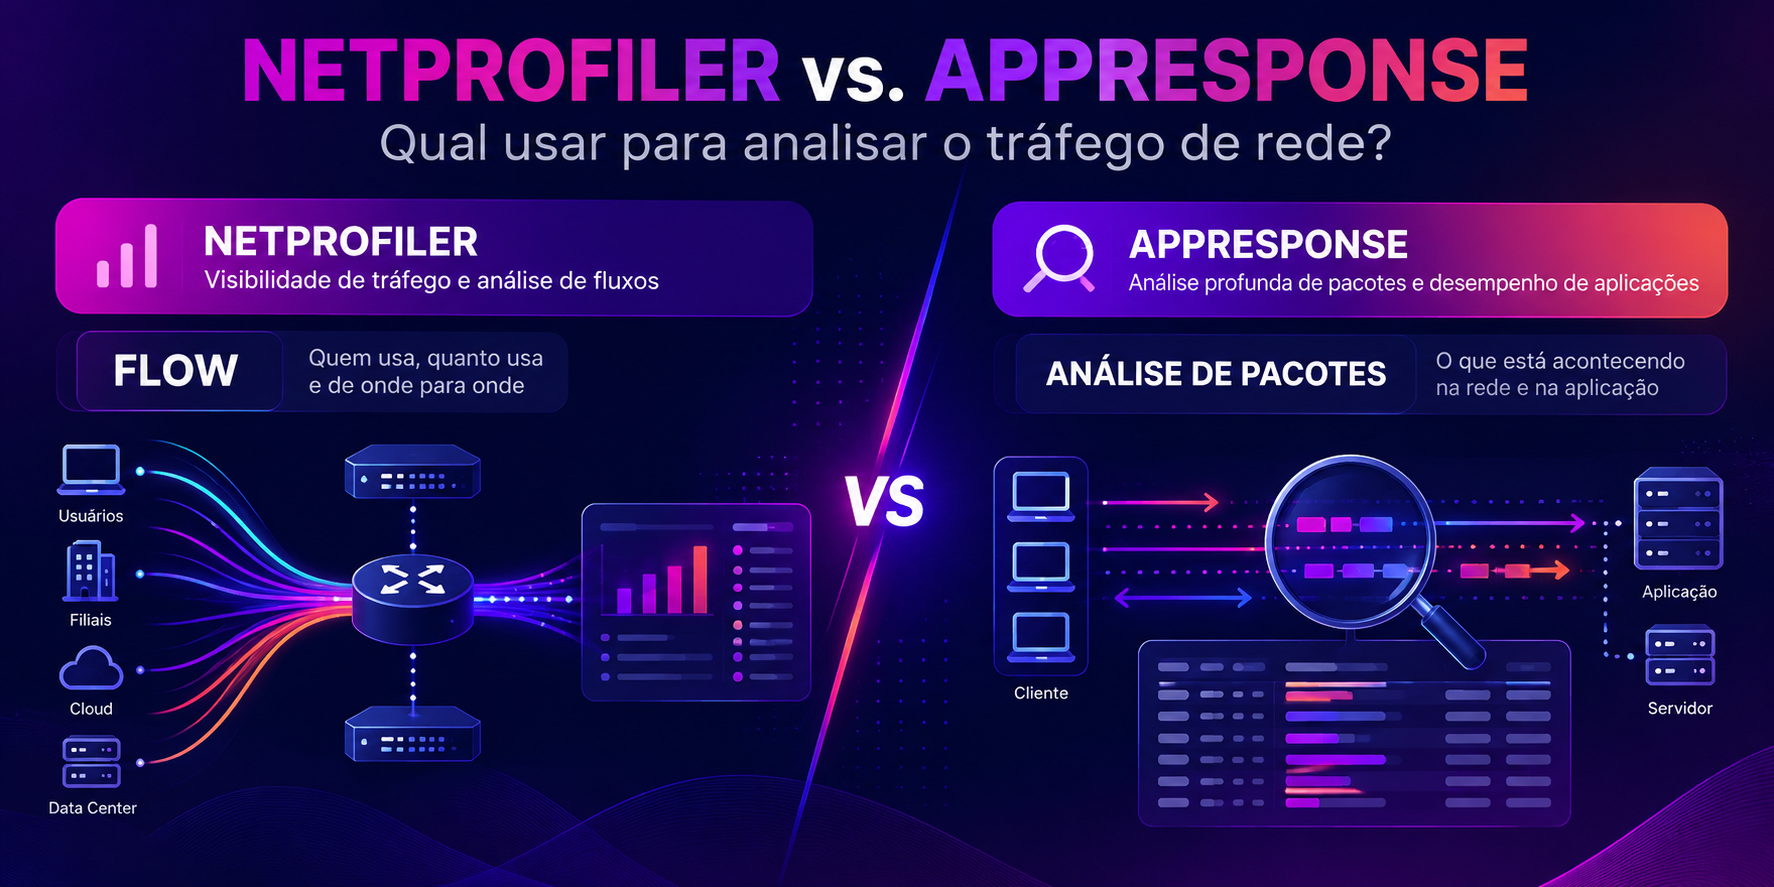
O Riverbed NetProfiler oferece análise de tráfego baseada em dados de fluxo, permitindo investigar quem se comunica com quem, quais aplicações e localidades consomem banda e como os padrões de tráfego evoluem ao longo do tempo. A compatibilidade efetiva depende das versões e dos formatos suportados na arquitetura implantada.
Em uma implementação, é importante mapear os exporters disponíveis, confirmar os protocolos e campos que serão enviados, dimensionar a taxa de fluxos e validar a qualidade da coleta antes de definir dashboards e alertas. O artigo Riverbed NetProfiler: análise de tráfego, Flow e observabilidade de redes apresenta mais detalhes sobre a solução.
Flow também pode atuar como ponto de partida para investigações mais profundas. Quando os registros indicam uma comunicação ou período suspeito, a equipe pode delimitar o segmento e o intervalo para aprofundar a análise com captura de pacotes, quando essa evidência estiver disponível. Veja também Flow vs. Packet Capture: quando usar cada tecnologia.
NetFlow, IPFIX e sFlow substituem Packet Capture?
Não. Os protocolos de Flow entregam registros, amostras ou contadores, conforme a tecnologia utilizada. Eles não equivalem à captura integral de pacotes. Quando é necessário analisar sequências completas, detalhes de protocolos ou comportamento de uma transação, uma solução de Packet Capture pode complementar a investigação. A cobertura dependerá do ponto de captura, dos filtros, da retenção e da visibilidade sobre tráfego criptografado.
Conclusão: escolha com base na telemetria necessária
NetFlow, IPFIX e sFlow resolvem necessidades relacionadas, mas não idênticas. NetFlow é amplamente utilizado para exportar registros de fluxo; IPFIX oferece um padrão aberto e extensível para intercâmbio desses registros; e sFlow combina amostragem de pacotes com coleta de contadores.
A melhor escolha depende dos recursos dos equipamentos, da compatibilidade com o collector, da precisão necessária, da volumetria e das perguntas que a equipe de infraestrutura precisa responder. Em muitos ambientes, diferentes protocolos coexistem e alimentam a mesma plataforma de análise.
Precisa avaliar a coleta de Flow na sua rede?
A DeepMonitor pode apoiar o levantamento de exporters, compatibilidade de protocolos, volumetria, amostragem, retenção e dimensionamento do Riverbed NetProfiler.
Perguntas frequentes sobre NetFlow, IPFIX e sFlow
NetFlow e IPFIX são a mesma coisa?
Não. IPFIX foi desenvolvido a partir da experiência com NetFlow v9 e compartilha conceitos como templates, mas é um padrão da IETF com estrutura, elementos e regras próprias.
IPFIX é melhor que NetFlow?
Não necessariamente. IPFIX oferece padronização e extensibilidade, mas a escolha depende do suporte dos equipamentos, do collector e dos campos necessários. Uma implementação NetFlow compatível pode atender perfeitamente ao caso de uso.
sFlow captura todos os pacotes?
Não no modelo usual de packet sampling. O agente seleciona amostras e também pode exportar contadores. A taxa de amostragem influencia a representatividade dos resultados.
Qual protocolo gera menos tráfego de exportação?
Não há uma resposta fixa. O volume depende da quantidade de dispositivos, taxa de amostragem, frequência de exportação, número de registros, campos e comportamento do tráfego. sFlow pode reduzir o volume por meio da amostragem, mas é necessário medir o resultado na infraestrutura real.
Posso enviar NetFlow, IPFIX e sFlow para o mesmo collector?
Somente se o collector suportar explicitamente os protocolos e versões utilizados. Verifique também os templates, elementos de informação, extensões e limites de ingestão.
Flow permite identificar a causa raiz de qualquer lentidão?
Não sozinho. Flow ajuda a localizar comunicações, volumes e padrões de tráfego. Para analisar detalhes de transações, retransmissões e sequências de pacotes, pode ser necessário correlacionar outras métricas e utilizar Packet Capture.